Double authentification : l’activer sur Gmail, Outlook, Facebook, Orange et choisir la bonne méthode
La double authentification ajoute une preuve à votre mot de passe : un code, une notification à approuver, une clé physique ou une clé d’accès. Si votre mot de passe fuite, l’attaquant reste bloqué à la porte. Cybermalveillance.gouv.fr recommande de l’activer « chaque fois que vous le pouvez », et la CNIL dit la même chose.
Ce guide compare les méthodes à partir de l’ANSSI, de la CNIL et du NIST, puis donne le chemin d’activation de sept services relevé sur leurs pages d’aide le 31 octobre 2026. C’est une synthèse documentaire : nous n’avons mené aucun test.
Points clés
- Activez la double authentification d’abord sur votre adresse e-mail principale : c’est elle qui sert à réinitialiser tous vos autres comptes.
- Préférez une application d’authentification, une clé de sécurité ou une clé d’accès au SMS, que l’ANSSI recommande de ne pas utiliser.
- Un code reçu par e-mail n’est pas une authentification multifacteur au sens de la CNIL : c’est une validation en deux étapes.
- Notez vos codes de secours le jour de l’activation, hors de votre téléphone.
- Ni le SMS, ni l’application, ni la notification ne résistent à un faux site relais : parmi les méthodes grand public, seules les clés FIDO2 et les clés d’accès sont conçues pour cela.
Pourquoi activer la double authentification maintenant
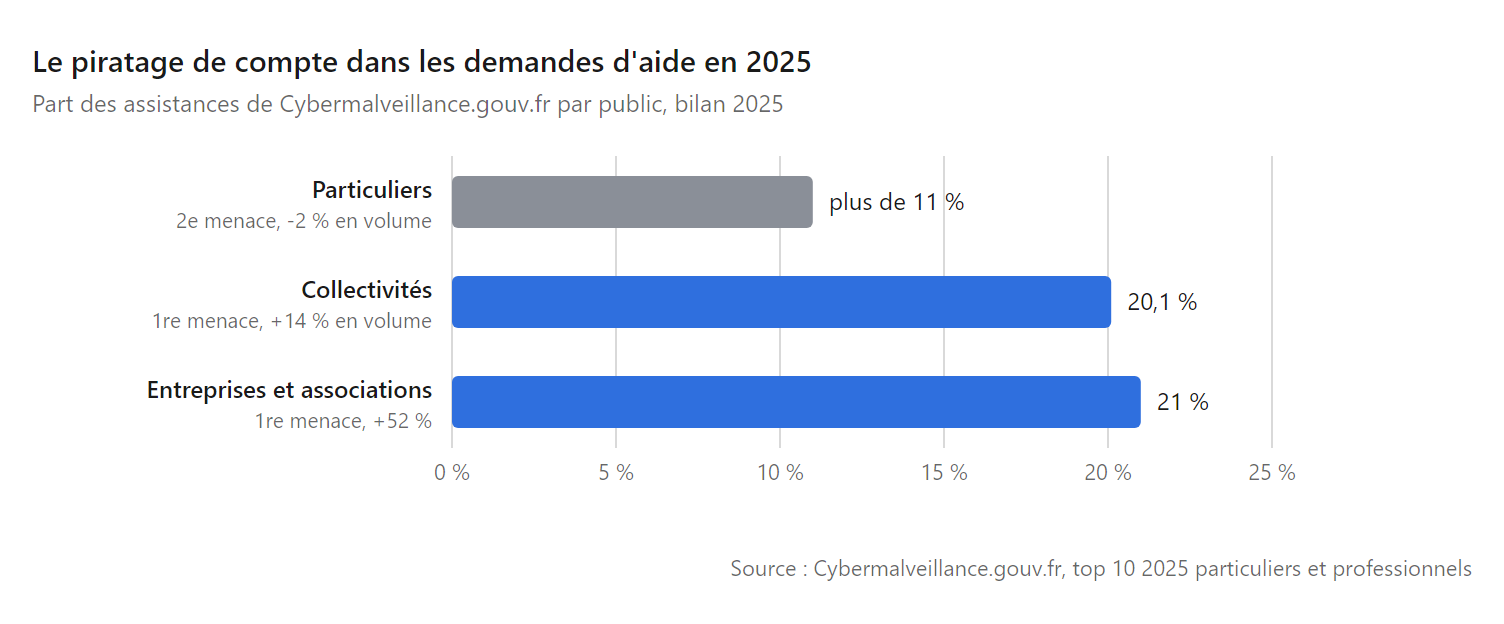
Le piratage de compte reste l’une des premières causes de demande d’aide en France. Selon le bilan 2025 de Cybermalveillance.gouv.fr, il arrive en deuxième position chez les particuliers, avec plus de 11 % des assistances malgré une « légère baisse en volume (-2 %) », juste derrière l’hameçonnage qui en représente près de 33 % (Cybermalveillance.gouv.fr, publié le 22 avril 2026, mis à jour le 29 octobre 2026).
Chez les professionnels, le piratage de compte passe en tête. Il représente 21 % des parcours d’assistance des entreprises et associations, « en croissance de 52 % » selon l’organisme, et 20,1 % de ceux des collectivités, avec un volume en hausse de 14 % (Cybermalveillance.gouv.fr, publié le 6 mai 2026).
La double authentification ne règle pas tout. La CNIL le dit elle-même : le dispositif « n’est pas infaillible » et reste exposé au phishing en temps réel, à l’interception des SMS et au détournement de carte SIM (CNIL, fiche de 2021 en cours de mise à jour). Pour situer ce risque, voyez notre panorama des cyberattaques les plus fréquentes.
2FA, MFA, validation en deux étapes : les mots exacts
Il existe trois catégories de facteurs : ce que vous savez (un mot de passe, un code PIN), ce que vous possédez (un téléphone, une clé physique) et ce que vous êtes (une empreinte, un visage).
La recommandation de la CNIL du 20 mars 2025 fixe le vocabulaire (CNIL, recommandation relative à l’authentification multifacteur, section 2.3) :
- Authentification multifacteur (MFA) : au moins deux facteurs de catégories distinctes.
- Authentification à deux facteurs (2FA) : une MFA avec exactement deux facteurs.
- Validation en deux étapes (2SV) : deux vérifications successives qui peuvent être de la même catégorie. La CNIL donne l’exemple d’un mot de passe suivi d’un code reçu par mail, qui « est une vérification en 2 étapes et non une authentification multifacteur ».
L’ANSSI ajoute une distinction utile : multifacteur ne veut pas dire fort. Un mot de passe et un code reçu par SMS forment une authentification multifacteur, mais aucun des deux n’est « fort » au sens cryptographique (ANSSI, guide sur l’authentification multifacteur et les mots de passe, version 2.0 du 8 octobre 2021, section 2.5). Dans les menus des services, ces termes désignent pourtant le même réglage.
Les méthodes, de la plus fragile à la plus solide
Trois textes servent de référence : le guide de l’ANSSI, la recommandation de la CNIL et le guide américain NIST SP 800-63B, révision 4, finalisé le 31 juillet 2025 (NIST).
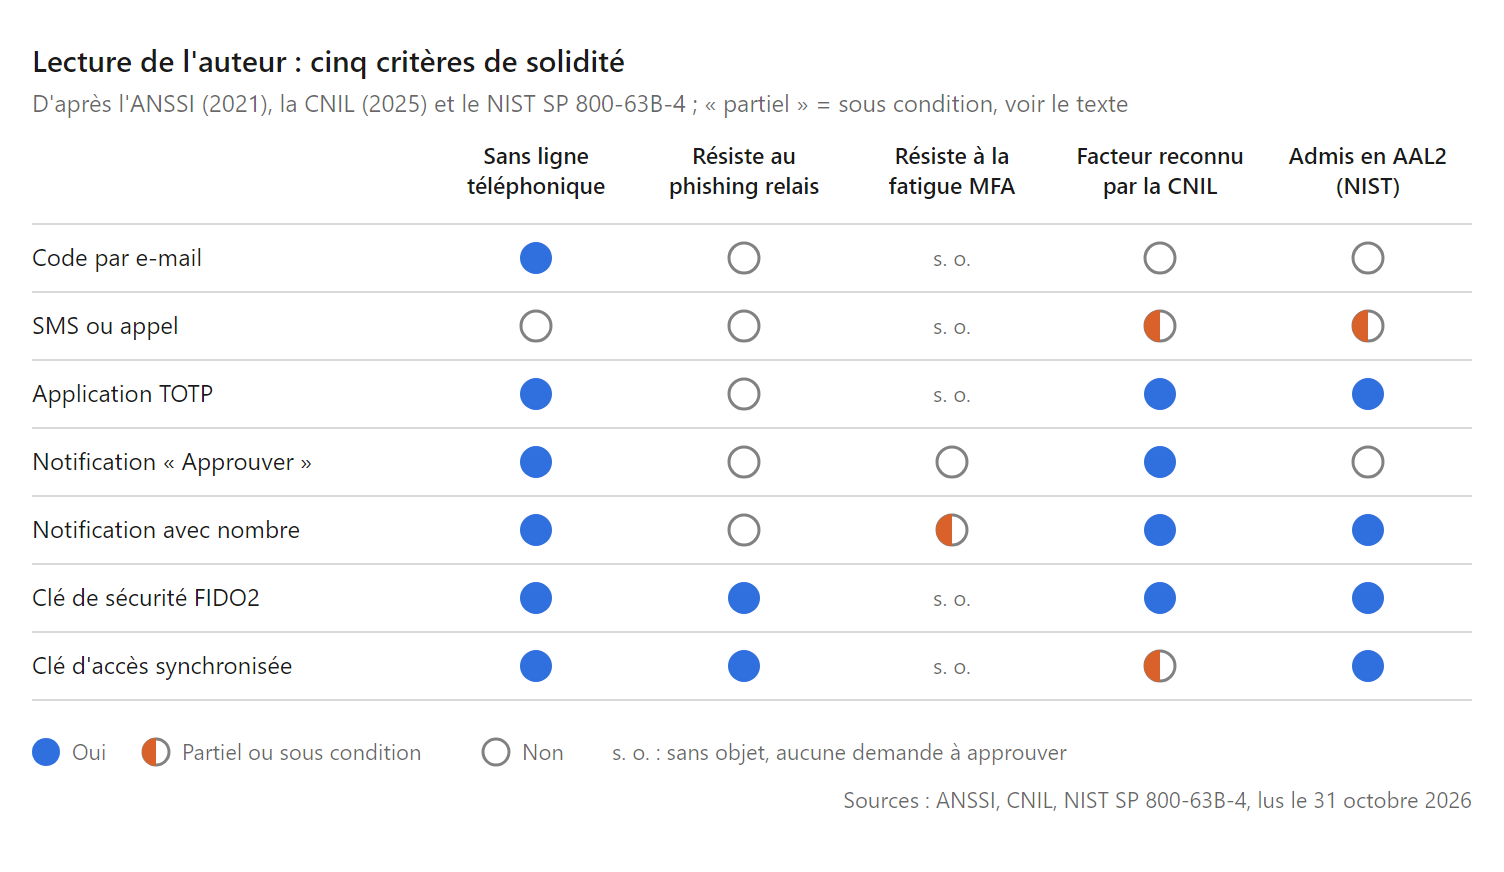
Cette grille est notre lecture des trois textes, pas un classement publié par eux. Une marque « partiel » signale une condition, expliquée dans la section de la méthode concernée, et « s. o. » (sans objet) une méthode qui n’envoie aucune demande à approuver.
Code par e-mail : le plus faible
Un code envoyé par e-mail ne prouve que l’accès à votre messagerie. La CNIL ne le considère pas comme un facteur de possession, et le NIST, dont le cadre s’impose aux services fédéraux américains, l’exclut de l’authentification hors bande : « l’e-mail ne DOIT PAS être utilisé » (notre traduction), car il peut n’être protégé que par un mot de passe (NIST SP 800-63B-4, section 3.1.3.1). À remplacer dès que possible.
SMS et appel vocal : à éviter quand c’est possible
L’ANSSI recommande de ne pas utiliser le SMS pour recevoir un facteur d’authentification (recommandation R8, section 2.6). Elle cite l’interception via SS7 et le « SIM swapping », le détournement de votre numéro chez l’opérateur. Dans son cadre, le NIST classe le réseau téléphonique comme un authentifiant « restreint », toléré sous conditions, dont une analyse de risque, une information claire de l’utilisateur, une alternative non restreinte et un plan de migration (sections 3.1.3.3 et 3.2.9), d’où notre marque « partiel ».
La CNIL qualifie l’OTP par SMS de « facteur de possession dont le niveau de confiance reste à évaluer » au cas par cas, d’où le « partiel » de la grille, tout en jugeant qu’un SMS associé à un autre facteur assure « un niveau de sécurité supérieur à l’authentification simple » (recommandation de 2025, section 2.2).
Application d’authentification (TOTP) : le bon réglage par défaut
Une application génère sur votre téléphone un code temporaire à partir d’un secret partagé une fois par QR code, sans passer par le réseau téléphonique. L’ANSSI range « les protocoles d’OTP (One-Time Password) comme HOTP, TOTP ou OCRA » parmi les exemples d’authentification forte reposant sur un facteur de possession (section 2.5). Sa limite : le code se recopie à la main, donc un faux site peut vous le demander et le rejouer aussitôt.
Notification à approuver : pratique, mais à surveiller
Le service envoie une demande sur votre téléphone, vous touchez « Oui ». Le NIST juge pourtant que l’approbation simple « n’est plus considérée comme acceptable » (notre traduction) à cause des attaques par fatigue, et exige le transfert d’un secret entre l’écran de connexion et le téléphone, par exemple un nombre à recopier (section 3.1.3). Cette saisie réduit le risque sans le supprimer : la CNIL la range parmi les mesures pour « réduire ce risque d’attaque par MFA fatigue », avec l’affichage du lieu de connexion et la limitation du nombre de demandes (recommandation de 2025, section 3.10, exemple 6), d’où notre marque « partiel ».
Microsoft l’applique à toutes les notifications d’Authenticator sur sa plateforme professionnelle Entra ID (Microsoft Learn).
Clé de sécurité FIDO2 : la plus robuste
Une petite clé physique signe un défi cryptographique lié à l’adresse exacte du site. Un faux site à une autre adresse ne peut rien en tirer. L’ANSSI cite FIDO2 et U2F parmi les authentifications fortes, et le NIST demande aux services de son cadre, ceux des agences fédérales américaines, d’offrir au moins une option résistante au phishing au niveau AAL2 (section 2.2.2). Inconvénient : il faut l’acheter, et prévoir une deuxième clé de secours.
Clés d’accès (passkeys) : le futur, déjà là
Les clés d’accès reposent sur le même standard FIDO, stockées dans votre téléphone ou votre gestionnaire de mots de passe et débloquées par empreinte ou code. Le NIST les admet au niveau AAL2 quand elles sont synchronisées (annexe B). La CNIL ne les tient pas pour multifactorielles par défaut : elles « pourraient être multifacteur » si la clé est associée à un terminal spécifique verrouillé par code PIN (section 2.3). Une clé synchronisée sur plusieurs appareils ne remplit généralement pas cette condition, d’où notre « partiel ». Notre guide dédié aux passkeys explique comment les créer.
Activer la double authentification service par service
Les chemins ci-dessous viennent des pages d’aide officielles lues le 31 octobre 2026. Si un libellé a changé, cherchez « deux étapes » ou « deux facteurs » dans les paramètres du service.
| Service | Nom du réglage | Méthodes listées sur la page d’aide |
|---|---|---|
| Google et Gmail | Validation en deux étapes | Invites Google, clés d’accès, clés de sécurité, Authenticator, message ou appel, codes de secours |
| Microsoft et Outlook | Vérification en deux étapes | Application d’authentification, téléphone, e-mail |
| Apple | Identification à deux facteurs | Code de validation, numéro de téléphone de confiance, clés de sécurité en option |
| Authentification à deux facteurs | Clé de sécurité, application tierce, SMS, dix codes de récupération | |
| Authentification à deux facteurs | Application (recommandée), SMS, WhatsApp | |
| Vérification en deux étapes | Mot de passe, adresse e-mail, clé d’accès | |
| Orange | Authentification renforcée | Notification dans l’application Orange et moi |
Google et Gmail
Sur la page d’aide de Google : accédez à votre compte Google, appuyez sur « Sécurité et connexion », puis sous « Comment vous connecter à Google », sélectionnez « Activer la validation en deux étapes » et suivez les instructions. Google recommande ses invites comme deuxième étape si vous ne vous connectez pas avec une clé d’accès.
Microsoft et Outlook
Sur la page d’aide de Microsoft : connectez-vous à l’onglet Sécurité sur account.microsoft.com/security, choisissez « Gérer la façon dont je me connecte », puis sous « Sécurité supplémentaire » et « Vérification en deux étapes », choisissez « Activer ».
Microsoft prévient que si vous perdez votre méthode de contact, « il peut s’écouler 30 jours » avant de récupérer l’accès, et recommande d’enregistrer trois informations de sécurité. La même page annonce que Microsoft va « commencer à supprimer progressivement les SMS » comme méthode d’authentification des comptes personnels, sans donner de date.
Apple (iPhone, iPad, Mac)
Sur la page d’aide d’Apple : ouvrez Réglages sur iPhone ou iPad, ou Réglages Système sur Mac, sélectionnez votre nom, puis « Connexion et sécurité », et activez l’identification à deux facteurs. Si votre compte a été créé avec cette protection, elle ne peut pas être supprimée. Apple propose aussi des clés de sécurité en option, dans « Identification à deux facteurs », puis « Clés de sécurité », avec « au moins deux clés de sécurité FIDO® Certified » (Apple, clés de sécurité).
Facebook et Instagram
Sur la page d’aide de Facebook : cliquez sur votre photo de profil, puis « Paramètres et confidentialité », « Paramètres », « Espace Comptes », « Mot de passe et sécurité », enfin « Authentification à deux facteurs ». Facebook propose une clé de sécurité, une application d’authentification tierce ou les SMS, et dix codes de récupération à utiliser sans votre téléphone.
Sur Instagram, la page d’aide passe par « Plus », « Paramètres », « En voir plus dans l’Espace Comptes », puis « Mot de passe et sécurité ». Instagram recommande l’application d’authentification et précise qu’elle ne s’active que depuis l’application Android ou iPhone.
Sur la page d’aide de WhatsApp : sur Android, appuyez sur le menu, puis « Paramètres », « Compte », « Vérification en deux étapes » ; sur iPhone, « Vous », « Compte », « Vérification en deux étapes ». Activez l’option, créez un mot de passe fort, ajoutez une adresse e-mail. Changement à noter : WhatsApp indique remplacer le code PIN à 6 chiffres par un mot de passe. Sa page À propos de la vérification en deux étapes présente aussi la clé d’accès, qui accélère la connexion quand la vérification est activée.
Ne communiquez jamais à personne, même à un proche qui vous le demande, le code reçu par SMS lors d’une inscription WhatsApp : c’est le ressort des escroqueries décrites dans notre guide sur l’arnaque en ligne.
Orange Mail
Orange remplace Mobile Connect, dont l’arrêt progressif est annoncé à partir d’août 2026 (Assistance Orange), par une « authentification renforcée » via l’application Orange et moi.
Sur la page d’aide d’Orange, mise à jour le 12 octobre 2026 : ouvrez Orange et moi, puis « Compte », « Connexion et sécurité », et dans « Vos moyens d’authentification », cliquez sur « Activer ». Pour un compte Internet, le mobile doit être sur le wifi de votre Livebox, et Mobile Connect doit être désactivé. Ne désinstallez pas l’application ensuite. Dans Outlook ou Thunderbird, le mot de passe reste demandé : Orange propose un mot de passe dédié.
Votre banque : l’authentification forte
Pour la banque, l’authentification forte est imposée par la directive européenne DSP2 : pas d’option à cocher, mais vous devez enrôler le moyen proposé par votre banque, le plus souvent son application sur votre téléphone. La Banque de France la définit comme « la confirmation d’au moins deux facteurs d’authentification de catégories différentes » et note qu’un SMS seul ne compte que pour un facteur : il faut l’associer à un mot de passe ou à un autre facteur (Banque de France).
Codes de secours : la sauvegarde à préparer avant la panne
Les codes de secours, à usage unique, remplacent votre téléphone si vous le perdez. Générez-les dès l’activation.
Chez Google, la page sur les codes de secours indique que chaque série compte 10 codes, que chaque code « devient inactif » une fois utilisé, et qu’en générer une nouvelle série désactive l’ancienne. Google précise qu’il ne vous demandera « jamais de code de secours, sauf lors de la connexion ».
Apple fonctionne autrement : sa « clé de secours » est un code de 28 caractères. Apple prévient : « Si vous la perdez, Apple n’est pas en mesure de vous communiquer votre clé de secours. » Et si vous ne pouvez pas la fournir après avoir perdu l’accès à votre compte, « vous ne pourrez plus jamais accéder à votre compte » (Apple). Ne l’activez que si vous êtes certain de la conserver.
Rangez-les sur papier ou dans un coffre-fort de mots de passe, que l’ANSSI recommande. Notre comparatif de gestionnaire de mot de passe gratuit aide à choisir.
Téléphone perdu ou volé : que faire
Depuis un autre appareil, commencez par ce qui coupe l’accès au voleur :
- Faites suspendre votre ligne auprès de votre opérateur, ce qui coupe l’accès aux codes SMS, puis verrouillez ou effacez le téléphone à distance avec le service de localisation de son système.
- Connectez-vous avec un code de secours ou une clé de sécurité de secours, puis retirez le téléphone perdu de la liste des appareils de confiance.
- Réenregistrez votre application d’authentification sur le nouveau téléphone, service par service, ou restaurez sa sauvegarde.
- Changez les mots de passe des comptes critiques si le téléphone n’était pas verrouillé.
Sans code de secours, chaque service a sa procédure de récupération, souvent lente. Microsoft parle de 30 jours possibles. Pour éviter ce scénario, enregistrez au moins deux méthodes par compte : une application et une clé, ou une application et des codes imprimés.
Fatigue MFA et phishing en temps réel : les attaques qui contournent la 2FA
Deux techniques visent précisément le deuxième facteur.
La fatigue MFA. L’attaquant, qui connaît déjà le mot de passe, déclenche des dizaines de demandes jusqu’à ce que la victime en approuve une par lassitude. C’est ce qui est arrivé chez Uber en septembre 2022 : selon l’entreprise, l’attaquant a probablement acheté le mot de passe d’un prestataire, a multiplié les tentatives de connexion, et « finalement, le prestataire en a accepté une » (notre traduction) (Uber, mise à jour du 19 septembre 2022). La parade : refuser toute demande que vous n’avez pas initiée, et préférer les notifications avec nombre à saisir.
Le phishing en temps réel (adversary-in-the-middle). Un faux site sert de relais entre vous et le vrai : vous tapez mot de passe et code, le relais les transmet aussitôt et récupère le cookie de session. Microsoft a décrit en juillet 2022 une campagne de ce type qui a tenté de cibler plus de 10 000 organisations depuis septembre 2021, en précisant que ce n’est « pas une vulnérabilité de la MFA » (notre traduction) (Microsoft Security, 12 juillet 2022).
Contre ce relais, SMS, codes TOTP et notifications échouent, car rien ne les lie à l’adresse du site. Le NIST exclut de la résistance au phishing toute méthode où l’on recopie un code, et ne retient que la liaison au canal ou au nom du vérificateur, ce que font FIDO2 et les clés d’accès (section 3.2.5 et annexe B). L’agence américaine CISA juge FIDO/WebAuthn seule méthode largement disponible résistante au phishing, tout en rappelant que « n’importe quelle MFA vaut mieux que pas de MFA » (notre traduction) (CISA, page archivée). Pour repérer les faux sites en amont, relisez nos signes d’un phishing.
Quelle application d’authentification choisir
Toutes génèrent les mêmes codes TOTP : la différence se joue sur la sauvegarde et le transfert vers un nouveau téléphone. Le tableau reprend ce qu’affichent les pages officielles le 31 octobre 2026.
| Application | Plateformes | Code source ouvert | Sauvegarde ou synchronisation | Compte requis |
|---|---|---|---|---|
| Google Authenticator | Android, iOS | Non indiqué | Synchronisation via le compte Google, chiffrée en transit et au repos ; transfert par QR code | Non, optionnel |
| Microsoft Authenticator | Android, iOS | Non indiqué | Compte Microsoft personnel (Android, via Google One à partir de janvier 2027) ou iCloud (iOS) ; pas de restauration d’iOS vers Android | Pour la sauvegarde |
| Aegis | Android uniquement | Oui, GPL-3.0 | Coffre chiffré AES-256-GCM, sauvegardes automatiques, export chiffré | Non |
| 2FAS Auth | Mobile et extension navigateur | Oui | iCloud, Google Drive ou fichier d’export | Non |
| Bitwarden Authenticator | Android, iOS | Oui | Sauvegarde du système du téléphone ; codes aussi accessibles depuis Bitwarden Password Manager | Non |
| Proton Authenticator | Android, iOS, Mac, Windows, Linux | Oui | Synchronisation chiffrée de bout en bout | Optionnel, requis pour synchroniser |
Aegis, 2FAS, Bitwarden Authenticator et Proton Authenticator se disent gratuits. En résumé : Aegis pour tout garder en local sur Android, Proton Authenticator pour une synchronisation chiffrée de bout en bout hors de Google et Microsoft, 2FAS pour une sauvegarde sur iCloud ou Google Drive sans créer de compte, et l’application de votre écosystème sinon. Vérifiez la sauvegarde avant de changer de téléphone.
Ce que nous n’avons pas pu vérifier
- Les procédures de récupération sans code de secours de Google, Apple, Meta et Orange : nous n’avons pas lu leurs pages dédiées, et leurs délais varient.
- La date de fin des SMS chez Microsoft : la page annonce une suppression progressive, sans calendrier.
- Le prix des clés de sécurité : nous n’avons relevé aucun tarif, d’où l’absence de chiffres.
- La licence et le prix exacts de Google Authenticator et Microsoft Authenticator : les pages lues ne les mentionnent pas.
Questions fréquentes
La double authentification par SMS est-elle encore utile ?
Oui, si le service ne propose rien d’autre. La CNIL juge qu’un SMS associé à un mot de passe reste plus sûr que le mot de passe seul. Mais l’ANSSI recommande de ne pas utiliser le SMS à cause du SIM swap et de l’interception. Passez à une application d’authentification dès que possible.
Comment activer la double authentification sur Gmail ?
Gmail utilise la validation en deux étapes du compte Google. Selon la page d’aide de Google : compte Google, « Sécurité et connexion », puis « Activer la validation en deux étapes » sous « Comment vous connecter à Google ». Générez ensuite vos 10 codes de secours.
Que se passe-t-il si je change de téléphone ?
Rien de grave si votre application est sauvegardée : restaurez-la sur le nouveau téléphone, en vérifiant les limites indiquées dans le tableau des applications plus haut. Sinon, utilisez vos codes de secours pour réenregistrer chaque compte.
Les clés d’accès remplacent-elles la double authentification ?
Sur les services qui les proposent, elles remplacent mot de passe et code par un déverrouillage de l’appareil. Le NIST les admet au niveau AAL2 et les juge résistantes au phishing, mais la CNIL ne les tient pas d’office pour multifacteur. Gardez la 2FA active sur les comptes qui ne les proposent pas encore.
À propos de l’auteur
Abdelilah Ourti est ingénieur IA et architecte logiciel. Il conçoit et déploie des applications web et des systèmes d’IA, et publie sur NeurauTech des guides et des comparatifs destinés aux développeurs francophones. Ses autres articles sont réunis sur sa page auteur.
Méthode. Synthèse fondée exclusivement sur des sources publiques lues le 31 octobre 2026 : guide de l’ANSSI, recommandation et fiche de la CNIL, publications de Cybermalveillance.gouv.fr, NIST SP 800-63B-4, Banque de France, pages d’aide officielles de Google, Microsoft, Apple, Meta, WhatsApp et Orange, pages des éditeurs d’applications. Les citations issues de sources en anglais sont traduites par nos soins. Aucun test n’a été mené, aucun lien n’est affilié et aucune relation commerciale ne lie l’auteur aux éditeurs mentionnés.
Une erreur ou un menu qui a changé ? Écrivez à [email protected] : l’article sera corrigé et la date de mise à jour modifiée.
Dernière mise à jour : 31 octobre 2026.
Image : Sasun Bughdaryan (Unsplash License).