Métiers de la cybersécurité : 9 postes, salaires, formations et accès en 2026
L’essentiel en une minute
Les métiers de la cybersécurité recrutent en France, mais surtout des profils déjà formés en informatique : l’étude 2025 de l’Observatoire des métiers de l’ANSSI compte 23 183 offres d’emploi sur un an, et 40 % d’entre elles demandent un Bac+5. Voici neuf postes, ce qu’ils paient selon des sources datées et comment y entrer.
Synthèse de sources publiques consultées le 5 novembre 2026 : aucun recruteur interrogé, aucune formation suivie.
Points clés
- Les offres d’emploi en cybersécurité ont augmenté de 49 % entre 2019 et 2024, selon l’Observatoire ; 77 % sont des CDI.
- Architecte (21 %), consultant (15 %) et ingénieur (15 %) sont les métiers les plus demandés.
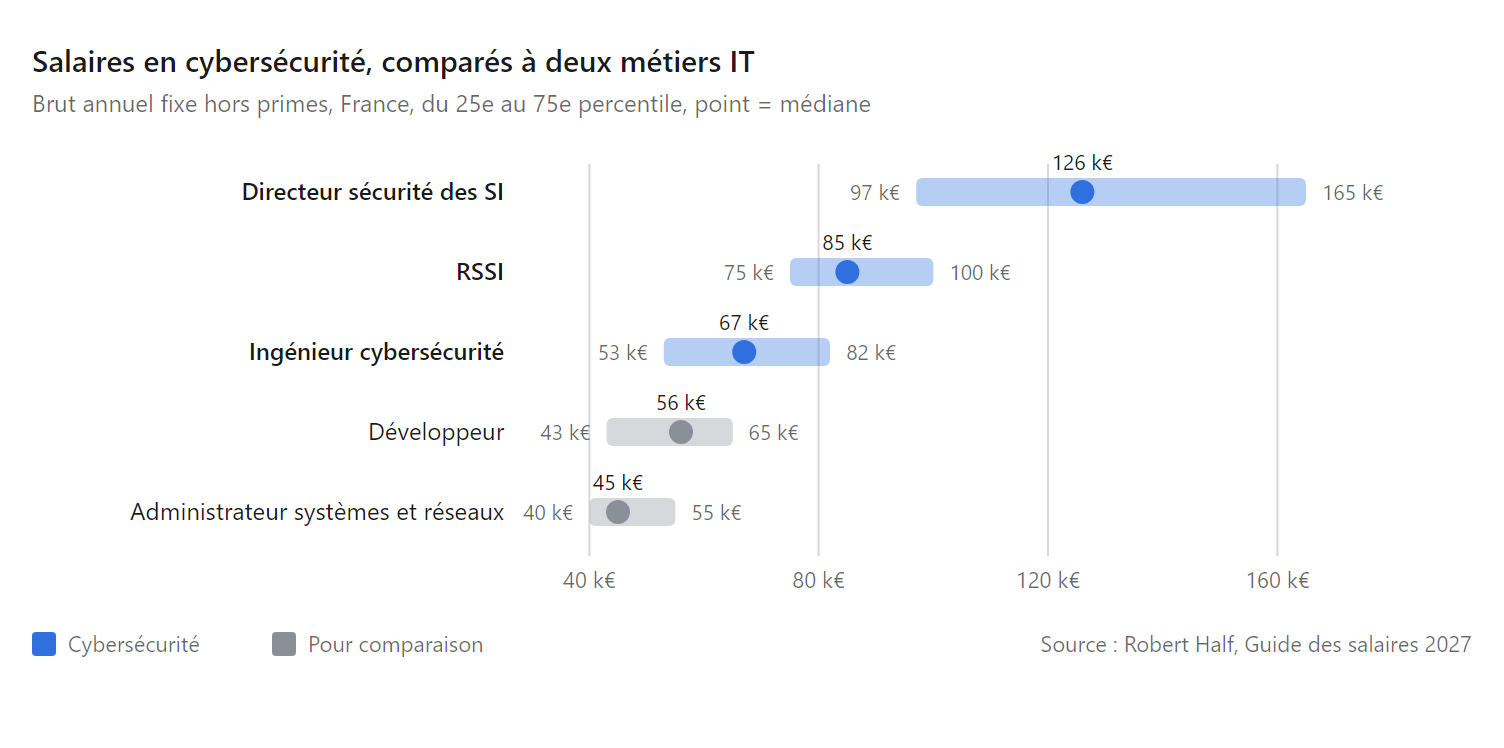
- Selon le Guide des salaires 2027 de Robert Half (national, brut fixe annuel), un ingénieur cybersécurité gagne de 53 000 € (25e percentile) à 82 000 € (75e percentile), médiane 67 000 € ; un RSSI de 75 000 € à 100 000 €, médiane 85 000 €.
- 44 % des professionnels interrogés n’ont ni diplôme ni certification en cybersécurité.
- TryHackMe (offre gratuite limitée), PortSwigger Web Security Academy et Hackropole permettent de s’entraîner gratuitement ; le MOOC SecNumacadémie est fermé pour refonte.
Un marché qui recrute, mais pas n’importe qui
La demande est réelle, mais elle vise des profils qualifiés. L’étude « Les professionnels de la cybersécurité » de juin 2025, réalisée par l’Afpa et l’ANSSI avec la DGEFP, a analysé 23 183 offres d’emploi publiées en France de juin 2023 à juin 2024. Elle relève une hausse de 49 % des offres entre 2019 et 2024 (étude de l’Observatoire des métiers, PDF hébergé par Éduscol, juin 2025, consultée le 5 novembre 2026).
Les offres sont exigeantes : 40 % demandent un Bac+5, 6 % un Bac+4, 6 % un Bac+3 et 9 % un Bac+2, 4 % un autre niveau, tandis que 34 % ne précisent rien. Côté contrats, 77 % des offres sont des CDI, 11 % des missions en freelance, 5 % des contrats en alternance et 4 % des CDD ; l’étude ne détaille pas le reste.
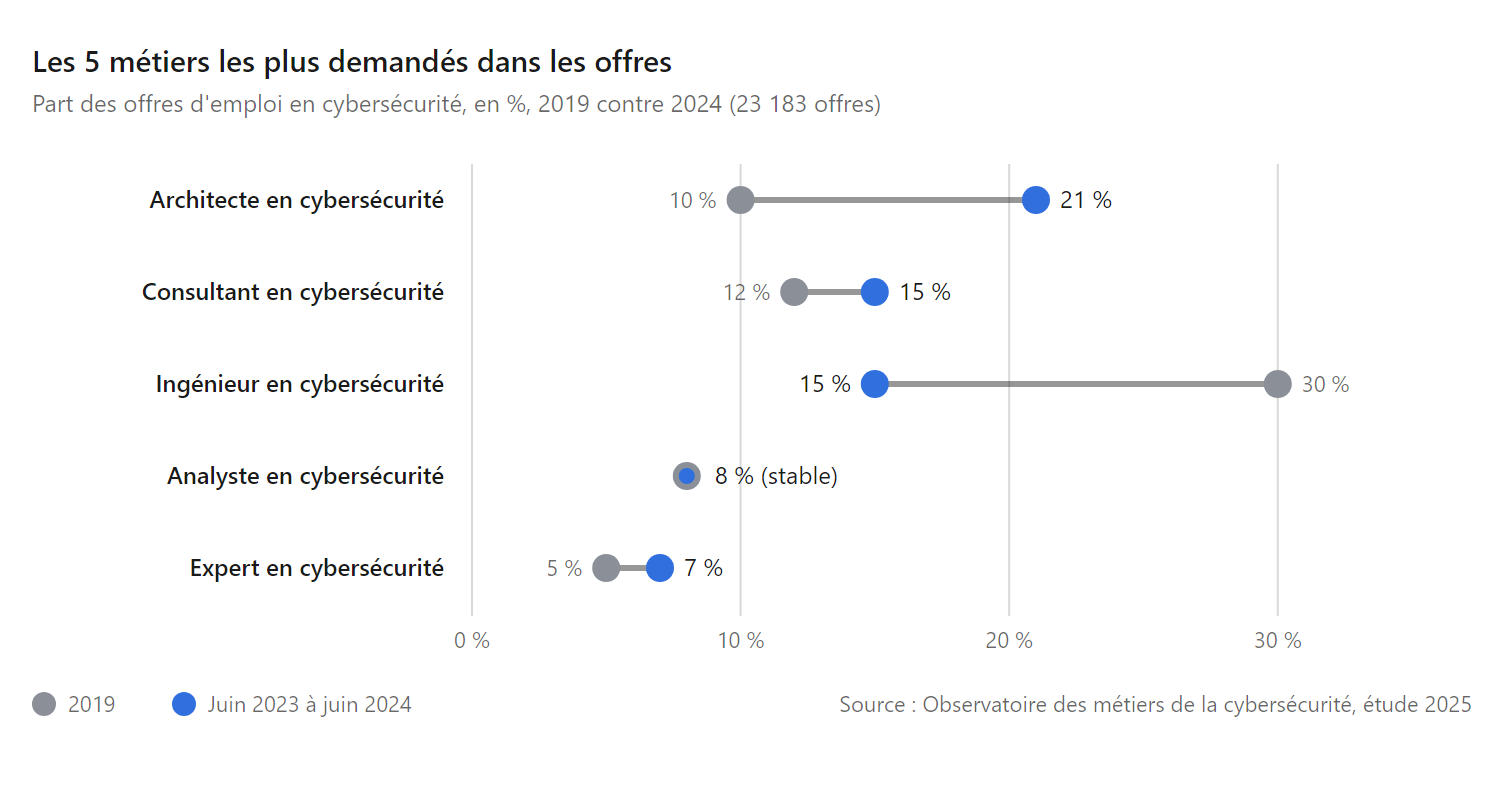
L’architecte représente 21 % des offres, contre 10 % en 2019 ; l’ingénieur est passé de 30 % à 15 %.
L’association ISC2, qui délivre la certification CISSP, a estimé en 2024 le manque de professionnels, y compris pour la France. Les tableaux par pays de son étude 2024 comptent 230 338 professionnels de la cybersécurité en France et un déficit de 69 139 personnes, en hausse de 17 % sur un an (ISC2, premiers résultats de l’étude 2024, 11 septembre 2024, consulté le 5 novembre 2026). La même page cite des données LinkedIn selon lesquelles les nouvelles offres en cybersécurité ont reculé de 4,5 % sur un an en France. Ce déficit est une estimation d’enquête, pas un nombre d’offres.
L’édition 2025, fondée sur 16 029 répondants, déplace le sujet vers les compétences : 95 % signalent au moins un besoin de compétence, l’IA (41 %) et la sécurité du cloud (36 %) en tête (communiqué d’ISC2, 4 décembre 2025). Le communiqué ne chiffre pas le déficit français.
Les 9 métiers de la cybersécurité à connaître
Les métiers de la cybersécurité se rangent en trois familles : défendre au quotidien, attaquer pour tester, et gouverner le risque. Les intitulés s’appuient sur l’étude 2025 de l’Observatoire et sur les usages des offres d’emploi ; nous n’avons pas pu consulter le Panorama des métiers de l’ANSSI (voir plus bas). Les descriptions sont notre synthèse. Voir aussi les cyberattaques les plus fréquentes que ces équipes combattent.
1. Analyste SOC
L’analyste SOC surveille les alertes de sécurité, le plus souvent depuis un SIEM qui centralise les journaux. Il écarte les faux positifs et qualifie les incidents, parfois en horaires décalés. C’est, à notre lecture des offres, une des portes d’entrée les plus courantes pour un jeune diplômé ou un administrateur système. Les courriels piégés font partie du quotidien : voir notre guide pour reconnaître un phishing.
2. Pentester (auditeur de sécurité technique)
Le pentester mène des tests d’intrusion autorisés sur une application, un réseau ou un Active Directory, puis rédige un rapport avec des recommandations de correction. Il faut maîtriser le web, les réseaux, Linux, Windows et les scripts ; le métier s’exerce surtout en cabinet d’audit ou de conseil.
3. Analyste réponse aux incidents (CSIRT ou CERT)
Face à une attaque confirmée, l’analyste de réponse aux incidents la contient, trouve le point d’entrée et pilote le retour à la normale. Il travaille dans un CSIRT ou un CERT, interne ou chez un prestataire, souvent après une expérience en SOC.
4. Analyste forensique
L’analyste forensique collecte et examine les traces numériques : disques, mémoire vive, journaux. Il reconstitue l’attaque sans altérer les preuves, parfois pour la justice.
5. Analyste de la menace (threat intelligence)
L’analyste de la menace suit les groupes d’attaquants, leurs outils et leurs cibles pour orienter la défense. Il ne concerne que 2 % des répondants de l’Observatoire : c’est une spécialité.
6. Ingénieur sécurité et DevSecOps
L’ingénieur sécurité déploie et exploite les solutions de protection : pare-feu, gestion des identités, sondes, durcissement des serveurs. Sa variante DevSecOps intègre la sécurité aux chaînes CI/CD.
7. Architecte sécurité
L’architecte sécurité définit les modèles de sécurité et vérifie que les projets les respectent. C’est le métier le plus demandé dans les offres, mais il suppose plusieurs années d’expérience.
8. Consultant GRC (gouvernance, risques et conformité)
Le consultant GRC traduit normes et lois en mesures : analyse de risques, politique de sécurité, ISO 27001, directive NIS 2. D’après notre lecture des offres, il s’ouvre aussi à des profils venant de l’audit ou du juridique.
9. RSSI (responsable de la sécurité des systèmes d’information)
Le RSSI définit la politique de sécurité, pilote projets et budgets et rend compte à la direction. C’est le métier le plus représenté dans l’enquête de l’Observatoire : 30 % des 1 720 répondants l’exercent. Ce n’est pas un poste de débutant.
Les salaires, source par source
Les salaires varient selon la source, la région et ce qui est compté : nous retenons deux grilles de cabinets de recrutement. Pour comparer avec les autres métiers de la tech, notre grille des salaires des développeurs compare six études.
Robert Half, Guide des salaires 2027. Mis en ligne le 1er octobre 2026, ce guide donne des projections pour 2027, fondées selon le cabinet sur la rémunération réelle des professionnels qu’il a placés en France. Ce sont des salaires annuels bruts fixes, hors primes et avantages, au niveau national. Le 25e percentile correspond à un débutant dans la fonction, le 50e à une expérience intermédiaire et le 75e à une expérience reconnue (Robert Half, salaires IT et Tech 2027 en France, consulté le 5 novembre 2026).
| Fonction (Robert Half, national) | 25e percentile | Médiane | 75e percentile |
|---|---|---|---|
| Ingénieur cybersécurité | 53 000 € | 67 000 € | 82 000 € |
| RSSI | 75 000 € | 85 000 € | 100 000 € |
| Directeur sécurité des systèmes d’information | 97 000 € | 126 000 € | 165 000 € |
| Développeur, pour comparaison | 43 000 € | 56 000 € | 65 000 € |
| Administrateur systèmes et réseaux, pour comparaison | 40 000 € | 45 000 € | 55 000 € |
Licorne Society, grille cybersécurité. Ce cabinet publie des fourchettes brutes annuelles pour Paris et l’Île-de-France, avec une décote moyenne de 10 à 15 % en région ; la page ne précise pas si les primes sont incluses ni sur combien de recrutements elle repose (Licorne Society, mise à jour du 11 mars 2026, consultée le 5 novembre 2026).
| Métier (Licorne Society, Île-de-France) | Junior (0 à 2 ans) | Confirmé (2 à 5 ans) | Senior (5 ans et plus) |
|---|---|---|---|
| Analyste SOC | 40 à 48 k€ | 50 à 65 k€ | 65 à 80 k€ |
| Pentester | 42 à 50 k€ | 52 à 70 k€ | 70 à 95 k€ et plus |
| Ingénieur cybersécurité | 45 à 52 k€ | 55 à 70 k€ | 70 à 85 k€ |
| Consultant GRC | 45 à 55 k€ | 58 à 75 k€ | 75 à 100 k€ |
| DevSecOps | 48 à 58 k€ | 60 à 80 k€ | 80 à 110 k€ |
| Architecte cyber | Non indiqué | 65 à 85 k€ | 90 à 120 k€ et plus |
Pour un RSSI, la même grille indique 55 000 à 70 000 euros en PME ou en prise de poste, et 90 000 à 130 000 euros pour un profil senior en grand groupe. Faute de grille sourcée, nous ne donnons aucun chiffre pour les analystes CSIRT, forensiques et de la menace.
Notre lecture. Robert Half donne des montants plus élevés : son 25e percentile pour l’ingénieur (53 000 €) dépasse la fourchette junior francilienne de Licorne Society, et son RSSI au 25e percentile (75 000 €) dépasse la fourchette PME. Hors Île-de-France, partez du bas des fourchettes.
Se former : diplômes, alternance, reconversion
Aucune route n’est obligatoire, selon l’étude de l’Observatoire. Parmi les 1 720 professionnels interrogés, 33 % ont un diplôme en cybersécurité, 37 % une certification, et 44 % n’ont ni l’un ni l’autre ; 63 % ont en revanche un diplôme en informatique ou en numérique hors cybersécurité. 62 % déclarent un Bac+5 et 12 % un Bac+6 ou plus.
Les diplômes. Au niveau Bac+2, deux BTS mènent vers la sécurité : le BTS SIO option A « Solutions d’infrastructure, systèmes et réseaux » (SISR, fiche RNCP40792) et le BTS CIEL option A « Informatique et réseaux » (fiche RNCP37391). Au niveau Bac+3, le BUT Réseaux et télécommunications a une version « Cybersécurité » (fiche RNCP41611). Viennent ensuite les masters spécialisés et les écoles d’ingénieurs. Ces trois fiches, actives et ouvertes à l’apprentissage, ont été lues le 5 novembre 2026. L’ANSSI attribue le label SecNumedu aux formations initiales spécialisées qui respectent son référentiel ; la liste à jour figure sur son site, cyber.gouv.fr, que nous n’avons pas pu charger le 5 novembre 2026.
Les titres RNCP. Certains diplômes sont enregistrés au répertoire national des certifications professionnelles. Exemple vérifié : le titre d’ingénieur du Cnam, spécialité informatique et cybersécurité, de niveau 7, est accessible en formation initiale, en apprentissage, en formation continue et par validation des acquis, pour des sessions ouvertes à partir du 1er septembre 2026 (fiche RNCP42432 de France compétences, consultée le 5 novembre 2026). Vérifiez le numéro RNCP d’une école privée avant de signer.
L’alternance. Elle représente 5 % des offres analysées par l’Observatoire, et 7 % des offres d’ingénieur en cybersécurité. Contrat, salaire et aides sont détaillés dans notre guide de l’alternance.
La reconversion. Elle est possible, mais rarement directe. Dans l’enquête de l’Observatoire, 40 % des répondants ont principalement exercé dans l’informatique hors cybersécurité et 12 % dans un autre domaine. La voie réaliste passe par un premier poste technique. Les financements sont détaillés dans notre article sur la reconversion.
Les certifications qui comptent
Une certification ne remplace pas l’expérience. L’Observatoire relève que les titulaires d’une certification ou d’un diplôme en cybersécurité ont été approchés par des recruteurs dans 80 % des cas au cours de l’année, contre 53 % pour les autres : c’est une corrélation, pas la preuve d’un effet. Voici cinq certifications courantes, choisies par nos soins, avec ce que leurs pages officielles indiquaient le 5 novembre 2026.
| Certification | Pour quel métier | Ce que dit la page officielle | Prix affiché |
|---|---|---|---|
| CompTIA Security+ (SY0-701) | Premier poste, SOC | 90 questions au plus, 90 minutes, score de 750 sur 900 ; recommande Network+ et 2 ans d’expérience. Version V8 annoncée vers le 17 novembre 2026 | Non affiché sur la page |
| CEH (EC-Council, v13) | Pentest, découverte | 125 questions en 4 heures. Pour s’inscrire : une formation officielle EC-Council, ou 2 ans d’expérience en sécurité et un dossier d’éligibilité avec 100 $ de frais non remboursables | Examen non affiché |
| OSCP+ (OffSec, cours PEN-200) | Pentester | Épreuve pratique surveillée de 23 h 45, puis 24 heures pour envoyer le rapport (guide d’examen) ; la mention OSCP+ expire après 3 ans, l’OSCP n’expire pas | 1 749 $ pour le cours, 90 jours de laboratoire et une tentative |
| ISO/IEC 27001 Lead Implementer (PECB) | Consultant GRC | Formation de 4 jours et examen le 5e ; la certification complète exige 5 ans d’expérience, dont 2 en sécurité de l’information | Inclus dans le prix de la formation, non affiché |
| CISSP (ISC2) | RSSI, architecte | 5 ans d’expérience dans au moins 2 des 8 domaines ; un diplôme de niveau licence ou master en informatique ou dans un domaine proche, ou une certification de la liste agréée par ISC2, peut compter pour 1 an. Sans l’expérience, on devient Associate of ISC2 avec 6 ans pour l’acquérir | Non affiché sur la page |
Notre lecture : Security+ pour un premier poste en SOC, OSCP+ pour prouver une capacité pratique en pentest. Vérifiez les prix avant d’acheter.
S’entraîner gratuitement et légalement
On apprend la sécurité en pratiquant, mais uniquement sur des systèmes que l’on a le droit d’attaquer. L’article 323-1 du Code pénal punit le fait d’accéder ou de se maintenir frauduleusement dans un système de traitement automatisé de données de trois ans d’emprisonnement et de 100 000 € d’amende, et de cinq ans et 150 000 € en cas de suppression ou de modification de données ou d’altération du fonctionnement du système (Légifrance, article 323-1 du Code pénal, version en vigueur depuis le 26 janvier 2023, lue sur Légifrance le 5 novembre 2026).
Trois règles en découlent. Sur une plateforme, n’attaquez que les machines qui vous sont attribuées. En bug bounty, sur YesWeHack par exemple, respectez le périmètre et les règles du programme. Pour le reste, montez un laboratoire local avec des machines virtuelles volontairement vulnérables, sur votre propre matériel.
- TryHackMe. L’offre gratuite donne un accès limité aux parcours, les salles gratuites et une heure par jour de machine d’attaque en ligne. L’abonnement Premium est affiché à 16,99 € par mois, ou 10,50 € par mois en paiement annuel (tarifs de TryHackMe, consultés le 5 novembre 2026).
- Root-Me. Plateforme française de challenges, gérée par une association. Le jour de notre consultation, le site affichait une page de protection anti-robots : nous n’avons pas pu relire ses conditions d’accès gratuit.
- Hack The Box. La page d’accueil présente des laboratoires, des cours (Academy) et des compétitions CTF. Les pages consultées ne détaillent pas l’offre gratuite pour les particuliers.
- PortSwigger Web Security Academy. Cours et laboratoires sur les failles web, annoncés « 100% free » sur la page officielle de PortSwigger (portswigger.net, lue le 5 novembre 2026).
- Les CTF. Les compétitions « Capture The Flag » se jouent seul ou en équipe, souvent en ligne ; l’agenda mondial est recensé sur CTFtime. Le France Cybersecurity Challenge (FCSC) est la compétition organisée par l’ANSSI : ses épreuves des éditions 2019 à 2026 se rejouent toute l’année sur Hackropole, qui comptait 627 challenges le 5 novembre 2026.
- SecNumacadémie. Le MOOC de l’ANSSI est « actuellement fermé » pour refonte : la page officielle annonce une nouvelle version « courant 2026 », en trois niveaux, avec une attestation de réussite par parcours.
Un parcours de départ en trois étapes, selon notre lecture :
- Les bases. Linux et réseaux, avec nos commandes Linux de base.
- Les salles guidées. Parcours gratuits de TryHackMe ou de PortSwigger, puis premiers challenges Root-Me ou Hackropole.
- Les comptes rendus. Publiez vos solutions dans un dépôt, avec notre guide Git et GitHub, puis valorisez-les dans votre CV de développeur junior.
Quel métier pour quel profil ?
Ce tableau reflète notre lecture des sources, pas une règle de recrutement.
| Votre profil | Métier à viser d’abord | Niveau d’entrée | Route conseillée |
|---|---|---|---|
| Étudiant en informatique | Analyste SOC ou ingénieur sécurité junior | Bac+3 à Bac+5 | Master ou école avec alternance, label SecNumedu à vérifier |
| Administrateur système ou réseau | Analyste SOC, ingénieur sécurité | Expérience technique | Security+, puis mobilité interne |
| Développeur | DevSecOps, pentest applicatif | Expérience en développement | Sécurité du code, challenges web, OSCP+ plus tard |
| Juriste, auditeur, chef de projet | Consultant GRC | Bac+5 souvent attendu | ISO 27001 Lead Implementer |
| Reconversion sans base informatique | Technicien ou administrateur, puis SOC | Variable | Formation certifiante RNCP, puis spécialisation |
| Profil expérimenté en sécurité | Architecte, réponse aux incidents, RSSI | Plusieurs années | CISSP, management |
Le marché caché pèse lourd : 43 % des répondants de l’Observatoire ont été recrutés par recommandation, approche directe ou candidature spontanée. Préparez aussi les épreuves techniques : notre article sur l’entretien technique décrit les étapes habituelles.
Ce que nous n’avons pas pu vérifier
Sources bloquées ou incomplètes le 5 novembre 2026 :
- Le Panorama des métiers de la cybersécurité de l’ANSSI. Le site cyber.gouv.fr a refusé nos requêtes. Les intitulés s’appuient sur l’étude 2025 de l’Observatoire et sur les usages des offres d’emploi ; la dernière édition du Panorama n’est pas confirmée.
- La liste des formations SecNumedu. Même blocage : nous ne donnons ni nombre de formations labellisées ni exemple.
- Les fiches métiers de l’Apec et de l’Onisep. Accès refusé : aucun salaire n’est attribué à l’Apec, et les descriptions de métiers sont notre synthèse, sans relecture de ces fiches ni du Panorama.
- L’étude 2025 d’ISC2. Nous n’avons lu que son communiqué, pas le rapport complet.
- Le calendrier du FCSC 2027. Les pages de l’ANSSI qui l’annoncent étaient inaccessibles.
- Les salaires des analystes CSIRT, forensiques et de la menace. Nous n’avons trouvé aucune grille sourcée et récente.
- Le télétravail. Aucune source lue ne le chiffre.
- Root-Me et l’offre gratuite de Hack The Box. Conditions non détaillées sur les pages lues.
- Les prix de Security+, du CEH, du CISSP et de l’ISO 27001 Lead Implementer. Ils n’étaient pas affichés sur les pages officielles lues.
Questions fréquentes
Peut-on travailler dans la cybersécurité sans diplôme ?
Oui, mais c’est plus long. Dans l’étude 2025 de l’Observatoire, 44 % des professionnels n’ont ni diplôme ni certification en cybersécurité, mais 63 % ont un diplôme en informatique. Sans diplôme, il faut des preuves : certifications, challenges, projets publics.
La cybersécurité est-elle un métier d’avenir ?
Les offres ont augmenté de 49 % entre 2019 et 2024 selon l’Observatoire, ISC2 estimait le déficit français à 69 139 personnes en 2024, et le Guide des salaires 2027 de Robert Half fait de la cybersécurité la compétence la plus recherchée. Mais la demande vise surtout des profils formés.
Combien gagne-t-on dans les métiers de la cybersécurité ?
Selon Robert Half, un ingénieur cybersécurité gagne entre 53 000 € (25e percentile) et 82 000 € (75e percentile) bruts fixes par an au niveau national, médiane 67 000 € ; un RSSI entre 75 000 € et 100 000 €, médiane 85 000 €. La grille francilienne de Licorne Society place un analyste SOC junior entre 40 000 et 48 000 euros, et un pentester junior entre 42 000 et 50 000 euros.
Peut-on télétravailler dans la cybersécurité ?
Cela dépend du métier ; nous n’avons trouvé aucune statistique fiable. D’après notre lecture des offres, le conseil GRC s’y prête souvent ; un SOC en continu ou un poste exigeant une habilitation impose plus de présence sur site. Posez la question en entretien.
À propos de l’auteur
Abdelilah Ourti est ingénieur IA et architecte logiciel. Il conçoit et déploie des applications web et des systèmes d’IA, et publie sur NeurauTech des guides et des comparatifs destinés aux développeurs francophones. Ses autres articles sont réunis sur sa page auteur.
Méthode. Synthèse de sources publiques consultées le 5 novembre 2026 : étude 2025 de l’Observatoire des métiers (ANSSI, Afpa, DGEFP), études d’ISC2 (traduites par nos soins), grilles des cabinets Robert Half et Licorne Society, France compétences et pages officielles des certifications. Aucun recruteur n’a été interrogé, aucune formation n’a été suivie, aucun lien n’est affilié et aucune relation commerciale ne lie l’auteur aux organismes mentionnés.
Une erreur ou un chiffre périmé ? Écrivez à [email protected] : l’article sera corrigé et la date de mise à jour modifiée.
Dernière mise à jour : 5 novembre 2026.
Image d’en-tête : Tima Miroshnichenko via Pexels (Pexels License).